DMARC einrichten
Die Reihenfolge Schritt für Schritt: Versandquellen, SPF, DKIM, p=none mit rua, dann verschärfen.
Kostenloser E-Mail-Check
Domain eingeben, vier Ampeln bekommen – mit Klartext, was der Befund heißt und was zu tun ist. SPF-Eintrag prüfen, DKIM testen, DMARC prüfen: alles in einem Lauf, kostenlos.
Nur passiv: öffentliche DNS-Einträge und ein Abruf der Startseite, wie ihn jeder Browser macht. Die Domain wird nicht gespeichert. Ohne Anmeldung.
Geprüft werden vier Dinge
SPF
Welche Server in deinem Namen senden dürfen – ein Eintrag, höchstens zehn DNS-Abfragen.
DKIM
Ob unter gängigen Selektoren ein Schlüssel für die Signatur deiner Mails liegt.
DMARC
Was mit gefälschten Mails passieren soll: nichts, Spam-Ordner oder abweisen.
Website-Header
HSTS, Content-Security-Policy, Schutz vor Einbettung, X-Content-Type-Options, Referrer-Policy.
SPF, DKIM und DMARC sind drei Einträge im DNS deiner Domain. Zusammen legen sie fest, wer E-Mails in deinem Namen verschicken darf und was mit einer Fälschung passieren soll.
Fehlt DMARC oder steht es auf p=none, kann jeder Rechnungen mit deiner Absenderadresse
verschicken, ohne dass ein Empfänger die Anweisung bekommt, sie auszusortieren. Wie solches
E-Mail-Spoofing funktioniert und woran man eine gefälschte Mail im
Header erkennt, steht im eigenen Beitrag.
Die Ampel hat vier Farben:
Die vierte Zeile schaut auf die Website selbst: welche Sicherheits-Header die Startseite mitschickt.
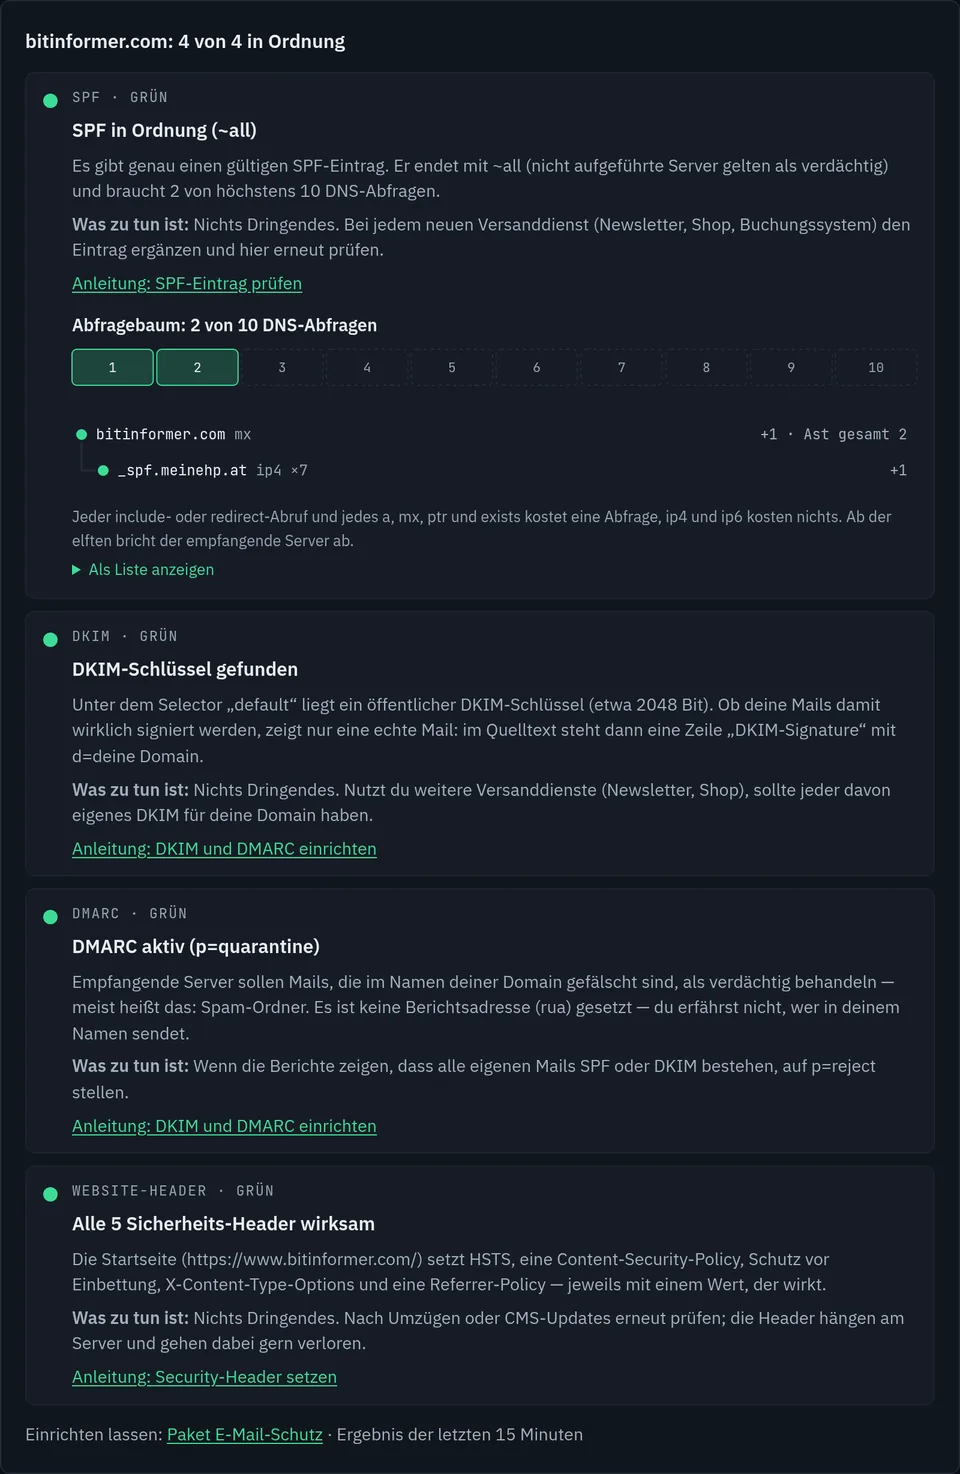
So sieht ein Ergebnis mit vier grünen Ampeln aus, hier für bitinformer.com, eine meiner eigenen Domains. Auch dann steht unter jeder Ampel, was noch zu tun ist:
Der Check liest alle TXT-Einträge der Domain und zählt nur die, die mit v=spf1 beginnen – so
schreibt es RFC 7208 vor.
v=spf1 mitten in einem Eintrag, wird er ignoriert. Der Check meldet ihn trotzdem,
weil meist jemand etwas erlauben wollte, das jetzt nicht erlaubt ist.
Danach folgt er jedem include und redirect und zählt die DNS-Abfragen, die ein
Empfänger machen muss. Mehr als zehn sind nach RFC 7208 ein Fehler, und dann besteht auch eine echte Mail
die Prüfung nicht.
Zum Schluss zählt, womit der Eintrag endet:
-all und ~all sind in Ordnung.?all sagt nichts aus.+all erlaubt jedem Server der Welt das Senden.Wie man einen Eintrag von Hand liest, steht in SPF-Eintrag erstellen und prüfen.
Ein DKIM-Schlüssel liegt unter <selector>._domainkey.<domain>, und den Selector
wählt der Mailanbieter frei. Es gibt keine DNS-Abfrage, die alle Selektoren einer Domain auflistet.
Der Check probiert deshalb 30 gängige Namen durch, darunter google, selector1,
selector2, default, k1 und s1.
Findet er nichts, heißt das nicht, dass es kein DKIM gibt. Deshalb ist diese Zeile ohne Fund gelb und nie rot.
Den eigenen Selector findest du im Quelltext einer Mail, die du verschickt hast: in der Zeile
DKIM-Signature steht er nach s=. Oben unter „DKIM-Selector angeben“ eingetragen,
prüft der Check genau diesen.
Gelesen wird der Eintrag unter _dmarc.<domain>. Hat eine Subdomain keinen eigenen,
gilt nach RFC 7489 der Eintrag der übergeordneten Domain, und zwar mit sp=, wenn es
gesetzt ist. Mehrere DMARC-Einträge nebeneinander zählen wie keiner.
Die Ampel richtet sich nach der Richtlinie:
p=quarantine oder p=reject für alle Mails.p=none ist gelb: der Eintrag beobachtet nur.pct unter 100, weil die Richtlinie dann nur für einen Teil der
Mails gilt.
Fehlt rua, bekommt niemand die Berichte, aus denen man sieht, wer in deinem Namen sendet – das
steht im Befund dabei.
Die Schritte von p=none bis reject stehen in
DMARC einrichten: SPF, DKIM und der _dmarc-Eintrag.
Für die vierte Zeile ruft der Check einmal die Startseite über https auf, bei Bedarf zusätzlich mit
www. davor, und liest die Kopfzeilen der Antwort. Bewertet werden fünf:
X-Frame-Options oder frame-ancestors)X-Content-Type-OptionsReferrer-Policy
Wie im Security-Scan zählt der Wert, nicht das bloße Vorhandensein:
ein HSTS mit max-age=0 schützt nichts.
Werte, die wirken, und die Fallen dabei stehen in Security-Header und SEO.
Er liest nur, was ohnehin öffentlich ist.
Die Domain wird nicht gespeichert. Sie steht nur im Arbeitsspeicher der Prüffunktion, bis zu 15 Minuten lang, damit eine wiederholte Abfrage nicht neu rechnet.
Gezählt wird nur, dass geprüft wurde, damit niemand den Check im Dauerlauf benutzt: ohne Konto sind es höchstens acht Prüfungen pro Stunde.
Dieselben Prüfungen habe ich im September und Oktober 2026 an 149 Tiroler Domains gemacht: die Hauptdomains aller 34 Tourismusverbände und 115 Betriebe, von der Zahnarztpraxis bis zum Hotel.
DNS am 27. und 29.09.2026, die Header der 131 erreichbaren Startseiten am 03.10.2026, alles passiv über öffentliche Einträge. So würden die Ampeln stehen:
| Ampel | Befund | Domains |
|---|---|---|
| DMARC rot | kein Eintrag | 69 von 149 |
| DMARC gelb | p=none, nur beobachten | 65 von 149 |
| DMARC rot | zwei Einträge nebeneinander, zählt wie keiner | 1 von 149 |
| DMARC grün | p=quarantine oder p=reject | 14 von 149 |
| SPF rot | kein Eintrag | 14 von 149 |
| SPF rot | zwei Einträge mit v=spf1 | 2 von 149 |
| Header rot | keiner der fünf geprüften Header auf der Startseite | 48 von 131 |
| Header | Content-Security-Policy vorhanden | 16 von 131 |
135 von 149 Domains, also 91 %, würden bei DMARC rot oder gelb zeigen. Bei SPF ist das Bild besser: Nur 14 haben gar keinen Eintrag. Die Lücke liegt fast immer im letzten Schritt, der Richtlinie.
Was die einzelnen Befunde für Tourismusbetriebe bedeuten, steht in E-Mail-Spoofing; genannt werden dort wie hier nur Summen.
Unter den vier Ampeln steht nach jeder Prüfung genau ein Hinweis, was als Nächstes sinnvoll ist. Die Zuordnung ist immer dieselbe:
| Befund | Selbst machen | Abgeben |
|---|---|---|
| DMARC rot: kein oder doppelter Eintrag | DMARC-Generator, Start mit p=none und rua | E-Mail-Schutz, 390 € |
DMARC gelb: p=none oder pct unter 100 | DMARC-Policy umstellen, Berichte lesen mit DMARC-Report lesen | E-Mail-Schutz, 390 € |
| SPF rot | SPF-Generator, ein Eintrag, höchstens zehn Abfragen | E-Mail-Schutz, 390 € |
| DKIM gelb: kein Schlüssel gefunden | DKIM-Selector finden, beim Anbieter einschalten; eigener Mailserver: DKIM-Generator | E-Mail-Schutz, 390 € |
| nur die Website-Header rot oder gelb | Security-Header einrichten | Sicherheits-Check, 290 € |
| alles grün | neue Versanddienste gleich mit eintragen | nichts nötig |
Kommen Mails trotz grüner Ampeln nicht an, liegt es oft an einer Sperrliste oder am Empfänger: E-Mail kommt nicht an geht die Ursachen der Reihe nach durch, die SMTP-Fehlercodes erklären, was im Rückläufer steht, und DMARC fail zeigt, warum eine einzelne Mail durchfällt.
Die Reihenfolge Schritt für Schritt: Versandquellen, SPF, DKIM, p=none mit rua, dann verschärfen.
Fehlt ein Eintrag oder ist er fehlerhaft: den richtigen zusammenklicken, kopieren und hier erneut prüfen.
SPF, DKIM und DMARC beim bestehenden Anbieter eingerichtet, schrittweise bis reject, mit vier Wochen Auswertung der Berichte. 390 € Endpreis.
Domain oben eingeben. Der Check liest SPF, DKIM und DMARC aus dem DNS und dazu die Security-Header der Website und zeigt für jedes eine Ampel mit Klartext, was der Befund heißt und was zu tun ist. Das ist eine Prüfung von außen, wie sie jeder empfangende Mailserver macht: Ob ein Postfach übernommen wurde oder Passwörter sicher sind, sieht sie nicht. Was bei Rot oder Gelb als Nächstes kommt, steht oben unter Was dein Befund heißt.
Ja, ohne Anmeldung und ohne E-Mail-Adresse. Ohne Konto sind bis zu acht Prüfungen pro Stunde möglich.
Nein. Sie steht nur im Arbeitsspeicher der Prüffunktion, bis zu 15 Minuten lang; die Funktion schreibt sie weder in eine Datenbank noch in ein Protokoll. Für die Begrenzung pro Stunde und Tag wird gezählt, dass geprüft wurde – mit einem Prüfwert der IP-Adresse, ohne die Domain.
Weil der Name des Schlüssels, der Selector, frei wählbar ist und sich von außen nicht auflisten lässt. Der Check probiert 30 gängige Namen. Den eigenen findest du im Quelltext einer versendeten Mail in der Zeile DKIM-Signature nach s= – oben eingetragen, prüft der Check genau diesen.
Zum Einstieg ja, als Schutz nein. Mit p=none bekommt kein empfangender Server die Anweisung, gefälschte Mails auszusortieren. Sinnvoll ist p=none für ein paar Wochen mit rua, um in den Berichten alle eigenen Versandwege zu finden – danach quarantine und reject.
Weil RFC 7208 es so festlegt: Findet ein empfangender Server mehr als einen Eintrag, der mit v=spf1 beginnt, bricht er mit einem Fehler ab und wertet keinen davon aus. Mehrere Dienste gehören deshalb als include in einen gemeinsamen Eintrag.
Der Check liest nur, was ohnehin öffentlich ist: DNS-Einträge, die jeder Mailserver beim Empfang abfragt, und die Startseite, wie ein Browser sie lädt. Er testet keine Server aktiv und verschickt keine Mails.
Domain oben eingeben. Der Check liest alle TXT-Einträge der Domain, zählt nur die, die mit v=spf1 beginnen, meldet doppelte Einträge, folgt jedem include und redirect und zählt die DNS-Abfragen, die ein Empfänger machen muss. Mehr als zehn sind nach RFC 7208 ein Fehler. Zum Schluss steht dabei, womit der Eintrag endet und ob das in Ordnung ist. Einen fehlenden oder fehlerhaften Eintrag stellst du mit dem SPF-Generator neu zusammen und prüfst ihn hier erneut.
Mit Domain allein probiert der Check 30 gängige Selektoren durch; findet er einen Schlüssel, ist DKIM eingerichtet. Genauer wird es mit dem eigenen Selector: Er steht im Quelltext einer Mail, die du verschickt hast, in der Zeile DKIM-Signature nach s=. Oben unter „DKIM-Selector angeben“ eingetragen, prüft der Check genau diesen Schlüssel. Ob eine konkrete Mail die Signaturprüfung bestanden hat, zeigt die Zeile Authentication-Results im Header beim Empfänger.
Der Check liest den Eintrag unter _dmarc.deine-domain und bewertet die Richtlinie: p=quarantine oder p=reject für alle Mails ist grün, p=none oder ein pct unter 100 gelb, kein oder mehrere Einträge rot. Dazu steht, ob eine Berichtsadresse rua gesetzt ist, denn ohne sie siehst du nie, wer in deinem Namen sendet. Richtig eingerichtet heißt: ein Eintrag, wirksame Richtlinie, Berichtsadresse, und SPF oder DKIM bestehen für alle eigenen Versandwege.
Der Check selbst ist kostenlos, und mit den Generatoren und Anleitungen lässt sich alles selbst eintragen. Wer es abgeben will: Der E-Mail-Schutz kostet bei mir 390 € als Endpreis, mit SPF und DKIM für alle Versandwege, DMARC schrittweise bis reject und vier Wochen Auswertung der Berichte, beim bestehenden Anbieter.
Ein Empfänger konnte den SPF-Eintrag nicht auswerten oder die Mail hat ihn nicht bestanden. Die häufigsten Ursachen: zwei Einträge mit v=spf1 nebeneinander, mehr als zehn DNS-Abfragen (permerror), ein Versanddienst, der im Eintrag fehlt (fail oder softfail), oder ein Tippfehler im include. Der Check zeigt, welcher Fall vorliegt; die Korrektur steht in SPF-Eintrag erstellen und prüfen.