SMTP, IMAP und POP3: Unterschied, Ports und Verschlüsselung
SMTP, IMAP und POP3 sind die drei Protokolle, über die E-Mail läuft, und sie teilen sich die Arbeit. SMTP (Simple Mail Transfer Protocol) bringt eine Mail vom Absender zum Empfänger, über einen oder mehrere Server. IMAP (Internet Message Access Protocol) und POP3 (Post Office Protocol, Version 3) holen sie am Ende aus dem Postfach ab. Jedes Mailprogramm braucht deshalb zwei Einstellungen: einen Ausgangsserver für SMTP und einen Eingangsserver für IMAP oder POP3.
Port 465 ist nicht veraltet. Er war jahrelang als Altlast verschrien, bis die IETF ihn 2018 mit RFC 8314 ausdrücklich für das Einliefern von Mails mit Verschlüsselung von Anfang an festgeschrieben hat. Wer 465 im Mailprogramm stehen hat und es funktioniert, muss nichts ändern. Eine Ausnahme ist Microsoft 365, dazu unten.
Was SMTP macht#
SMTP hat zwei Aufgaben, und die werden oft verwechselt.
Einliefern (Submission). Das Mailprogramm am Laptop, das Handy, der Scanner oder die Website übergibt eine Mail an den Ausgangsserver des eigenen Anbieters. Dabei muss es sich anmelden, mit Benutzername und Passwort oder einem Token. Dafür sind die Ports 587 und 465 da (RFC 6409, RFC 8314).
Weitergeben (Relay). Der Ausgangsserver schlägt den MX-Eintrag der Empfängerdomain nach und übergibt die Mail dem Server, der dort steht. Das läuft über Port 25, ohne Anmeldung, von Server zu Server (RFC 5321). Hier prüft der Empfänger, ob der Absender echt ist, mit SPF, DKIM und DMARC.
Ein Mailprogramm gehört an 587 oder 465, nicht an 25. Die Betriebsregel RFC 5068 sagt, Mailprogramme sollen den Submission-Port nutzen, und dort muss der Server eine Anmeldung verlangen.
Heute spricht praktisch jeder Server die erweiterte Fassung, ESMTP. Der Client grüßt mit EHLO statt HELO, und der Server antwortet mit der Liste dessen, was er kann. Für meinen eigenen Ausgangsserver sah das am 19.10.2026 auf Port 587 so aus, gekürzt:
250-s3out.meinehp.at
250-SIZE 104857600
250-STARTTLS
250-ENHANCEDSTATUSCODES
250 CHUNKING
Bemerkenswert ist, was fehlt: AUTH. Die Anmeldung bietet der Server erst an, nachdem die Verbindung mit STARTTLS verschlüsselt ist. Danach steht in derselben Liste AUTH PLAIN LOGIN. Microsoft 365 und Gmail verhielten sich am selben Tag genauso. So soll es sein: Benutzername und Passwort gehen nie unverschlüsselt über die Leitung.
IMAP und POP3: abholen#
Beide holen Mails vom Server, aber mit völlig verschiedenen Annahmen.
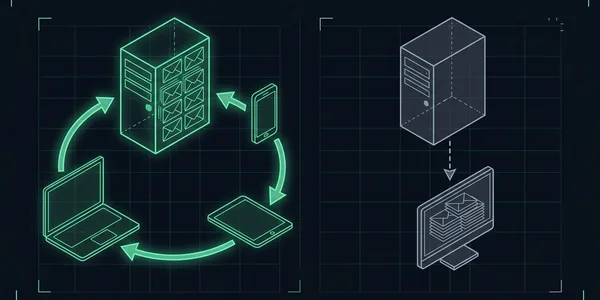
POP3 stammt aus einer Zeit, in der ein Mensch einen Rechner hatte. Das Mailprogramm lädt die Mails aus dem Posteingang herunter und löscht sie danach in der Regel auf dem Server (RFC 1939). POP3 kennt nur diesen einen Posteingang. Ordner, Gelesen-Markierungen und gesendete Mails existieren nur auf dem Gerät, das sie angelegt hat.
IMAP lässt die Mails auf dem Server. Jedes Gerät zeigt denselben Stand: Ordner, Markierungen, gesendete Elemente, Entwürfe (RFC 9051, die aktuelle Fassung IMAP4rev2). Was am Handy gelesen wurde, ist am Laptop auch gelesen.
POP3 oder IMAP: was für einen Betrieb passt#
Für fast jeden Betrieb IMAP. Sobald mehr als ein Gerät auf dasselbe Postfach schaut, Handy und Laptop reichen schon, führt POP3 zu den Klassikern: Die Mail ist am Handy angekommen und am Laptop nicht, weil das Handy sie abgeholt und gelöscht hat. Gesendete Mails vom Handy fehlen am Laptop. Und wenn der eine Rechner kaputtgeht, ist mit ihm das Archiv weg.
POP3 kann sinnvoll sein, wenn genau ein Rechner ein Postfach abarbeitet und die Mails dort ohnehin gesichert werden, oder wenn der Speicherplatz beim Anbieter knapp ist. Dann sollte im Mailprogramm „Kopie auf dem Server lassen“ eingeschaltet sein, zumindest für einige Tage, damit ein zweites Gerät nicht leer ausgeht.
Wer Microsoft 365 oder Google Workspace nutzt, verwendet mit Outlook oder der Gmail-App meist keines der beiden: Outlook spricht mit Exchange Online über eigene Protokolle, die ebenfalls alles auf dem Server halten. IMAP und POP3 kommen dort nur für fremde Programme ins Spiel. Microsoft rät, von beiden wegzugehen, wo es geht (Microsoft Learn, Abschaltung der Standardauthentifizierung).
Die Ports auf einen Blick#
| Port | Protokoll | Verschlüsselung | Wofür |
|---|---|---|---|
| 25 | SMTP | STARTTLS, wenn beide Seiten können | Server zu Server |
| 587 | SMTP (Submission) | STARTTLS | Mailprogramm zum Ausgangsserver |
| 465 | SMTP (Submissions) | TLS von Anfang an | Mailprogramm zum Ausgangsserver |
| 993 | IMAP | TLS von Anfang an | Mails lesen, abgleichen |
| 143 | IMAP | unverschlüsselt oder STARTTLS | nicht mehr verwenden |
| 995 | POP3 | TLS von Anfang an | Mails herunterladen |
| 110 | POP3 | unverschlüsselt oder STLS | nicht mehr verwenden |
STARTTLS oder implizites TLS#
Es gibt zwei Arten, eine Mailverbindung zu verschlüsseln.
Implizites TLS (im Mailprogramm meist „SSL/TLS“): Die Verbindung ist vom ersten Byte an verschlüsselt, wie bei einer Website mit https. Das sind die Ports 465, 993 und 995.
STARTTLS: Die Verbindung beginnt im Klartext, der Client fragt, ob der Server Verschlüsselung kann, und schaltet dann um (RFC 3207 für SMTP, RFC 2595 für IMAP und POP3). Das ist Port 587 und, zwischen Servern, Port 25.
Der Unterschied ist nicht kosmetisch. Bei STARTTLS kann jemand, der die Leitung kontrolliert, das Angebot STARTTLS aus der Antwort des Servers streichen. Ein Client, der dann im Klartext weitermacht, schickt alles offen. Gute Mailprogramme brechen in dem Fall ab, wenn STARTTLS eingestellt ist. RFC 8314 empfiehlt deshalb implizites TLS für alle Verbindungen zwischen Mailprogramm und Server und verlangt, dass Klartext-Zugänge möglichst bald abgeschaltet werden.
Zwischen Servern auf Port 25 gibt es kein implizites TLS. Dort ist STARTTLS die einzige Möglichkeit, und ob der empfangende Server sie anbieten muss, regelt die eigene Domain mit MTA-STS oder DANE. Wie man das einrichtet: MTA-STS und TLS-RPT.
Was ESMTPS im Header bedeutet#
In jeder Mail steht im Header eine Received-Zeile je Station, und darin ein Wort nach with. RFC 3848 legt fest, was es heißt:
ESMTP: erweitertes SMTP, unverschlüsseltESMTPS: mit STARTTLS verschlüsseltESMTPA: mit Anmeldung, aber ohne STARTTLSESMTPSA: verschlüsselt und angemeldet, das ist der Normalfall beim Einliefern
Steht bei einer Station zwischen zwei Servern nur ESMTP, ging die Mail auf diesem Abschnitt offen über das Netz. Wo diese Zeilen stehen und in welcher Reihenfolge man sie liest: E-Mail-Header lesen.
SMTP-Authentifizierung#
Ohne Anmeldung nimmt ein Ausgangsserver nur Mails für die eigenen Postfächer an. Sonst wäre er ein offenes Relay, das jeder für Spam nutzen kann. Die Anmeldung heißt SMTP AUTH (RFC 4954). Schlägt sie fehl, kommt 535 5.7.8, fehlt sie ganz, je nach Server 530 oder 550 5.7.1. Die Bedeutung jedes Codes steht im Lexikon der SMTP-Fehlercodes.
Bei Microsoft 365 gelten drei Besonderheiten, alle aus der Microsoft-Anleitung für Geräte und Anwendungen:
- Server
smtp.office365.com, Port 587 mit STARTTLS, TLS 1.2 oder 1.3. Port 465 unterstützt Microsoft 365 dafür nicht. Schlägt ein Gerät 465 vor, kann es laut Microsoft die nötigen TLS-Versionen nicht. - SMTP AUTH ist in Organisationen, die nach Jänner 2020 angelegt wurden, ausgeschaltet und muss je Postfach eingeschaltet werden.
- Die Anmeldung mit Benutzername und Passwort (Standardauthentifizierung) für SMTP AUTH will Microsoft abschalten. Der Zeitplan dafür wurde mehrfach verschoben; den aktuellen Stand nennt Microsofts Ankündigung im Exchange-Blog. Wer einen Scanner oder eine Website mit Passwort an Microsoft 365 hängt, plant den Umstieg auf OAuth oder einen anderen Versandweg jetzt.
Für WordPress-Websites, die über SMTP versenden sollen, steht die Einrichtung mit Plugin und Zugangsdaten in WordPress-Mails kommen nicht an.
So prüfst du, was dein Server kann#
Mit openssl lässt sich jede Variante von der Kommandozeile aus testen. Antwortet der Server, steht am Ende der Ausgabe die TLS-Version und das Zertifikat:
# SMTP mit STARTTLS auf 587
openssl s_client -starttls smtp -connect mail.beispiel.at:587 -crlf

# SMTP mit TLS von Anfang an auf 465
openssl s_client -connect mail.beispiel.at:465

# IMAP auf 993, POP3 auf 995
openssl s_client -connect mail.beispiel.at:993
openssl s_client -connect mail.beispiel.at:995
Beim eigenen Mailserver dieses Magazins kamen am 19.10.2026 alle vier mit TLS 1.3 zustande. Hängt die Verbindung ohne Antwort, ist der Port gesperrt, meist von einer Firewall im eigenen Netz. Kommt eine Zertifikatswarnung, stimmt der Name im Zertifikat nicht mit dem eingetragenen Servernamen überein. Dann den Namen nehmen, auf den das Zertifikat ausgestellt ist, nicht den, den man selbst gewählt hat. Welche Servernamen und Ports ein Anbieter veröffentlicht, steht oft auch im DNS als SRV-Eintrag, beschrieben in DNS-Einträge erklärt.
Typische Fehler#
- Port und Verschlüsselung passen nicht zusammen. 465 mit STARTTLS oder 587 mit SSL/TLS endet in einer Zeitüberschreitung oder einem Protokollfehler. 465 gehört zu SSL/TLS, 587 zu STARTTLS.
- Anmeldung am Ausgangsserver ausgeschaltet. In vielen Mailprogrammen ein eigenes Häkchen („Server erfordert Authentifizierung“). Ohne werden Mails an fremde Adressen meist sofort mit einem
5.7.1abgelehnt. - POP3 auf mehreren Geräten. Mails verschwinden vom einen Gerät, weil das andere sie abgeholt hat. Auf IMAP umstellen und das alte POP3-Konto erst entfernen, wenn alles auf dem Server liegt.
- Gesendete Mails nur auf einem Gerät. Bei POP3 normal. Bei IMAP heißt es meist, dass der Ordner für gesendete Elemente im Programm auf einen lokalen Ordner zeigt statt auf den des Servers.
- Mail geht raus, kommt aber nicht an. Dann liegt es nicht an SMTP, IMAP oder POP3, sondern am Empfänger oder an der Absenderprüfung. Die Prüfschritte stehen in E-Mail kommt nicht an.
Was nicht hilft#
Die Verschlüsselung ausschalten, „damit es geht“. Dann geht es, und Benutzername und Passwort gehen bei jedem Abruf im Klartext über das Netz. Viele Server lehnen die Anmeldung ohne Verschlüsselung ohnehin ab, siehe die EHLO-Antwort oben.
Port 25 im Mailprogramm eintragen. Er ist für Server gedacht. Manche Firewalls und Zugangsanbieter sperren ihn nach außen, das schreibt selbst Microsoft, und wo er offen ist, ist er für die Übergabe an fremde Server gedacht, nicht für die Anmeldung eines Mailprogramms.
Ein App-Passwort für immer. Wo der Anbieter für ältere Programme ein eigenes Passwort ausgibt, umgeht es die Zwei-Faktor-Anmeldung für genau diesen Zugang. Es gehört notiert, wofür es ist, und gelöscht, wenn das Gerät weg ist.
Wenn du es nicht selbst machen willst#
In eigener Sache: cyberscale bin ich, Stefan Haun aus Tirol. Ob die eigene Domain Mails glaubwürdig versendet, zeigt kostenlos der E-Mail-Check. Der E-Mail-Schutz für 390 € richtet SPF, DKIM und DMARC beim bestehenden Anbieter ein, schrittweise bis reject, mit vier Wochen Auswertung der Berichte, und auf Wunsch MTA-STS für den verschlüsselten Empfang.
Häufige Fragen#
Was ist SMTP?
SMTP ist das Protokoll, mit dem E-Mails verschickt werden: vom Mailprogramm zum Ausgangsserver und von dort zum Server des Empfängers. Mails abholen kann SMTP nicht, dafür gibt es IMAP und POP3.
POP3 oder IMAP, was ist besser?
Für fast alle IMAP, weil die Mails auf dem Server bleiben und Handy, Laptop und Webmail denselben Stand zeigen. POP3 passt nur, wenn genau ein Rechner ein Postfach abarbeitet und die Mails dort gesichert werden.
Welcher Port für SMTP mit TLS?
465 mit TLS von Anfang an oder 587 mit STARTTLS. Beide sind Standard. Microsoft 365 verlangt 587 mit STARTTLS.
Was bedeutet ESMTPS?
Im Received-Header heißt with ESMTPS, dass diese Station die Mail über eine mit STARTTLS verschlüsselte SMTP-Verbindung bekommen hat. ESMTPSA heißt zusätzlich: Der Absender hat sich angemeldet.
Ist SMTP verschlüsselt?
Nicht von sich aus. Verschlüsselt wird mit STARTTLS oder implizitem TLS. Zwischen Servern ist das freiwillig, solange die Empfängerdomain es nicht per MTA-STS oder DANE verlangt.
Stand 28.11.2026. RFCs und Microsoft-Dokumentation gelesen, Verbindungstests mit dem eigenen Mailserver, Microsoft 365 und Gmail am 19.10.2026.
Quellen (10)
- RFC 5321: SMTP, Weitergabe zwischen Servern,
EHLO - RFC 6409: Message Submission, Port 587; RFC 5068 (BCP 134): Mailprogramme sollen den Submission-Port nutzen, Anmeldung dort Pflicht
- RFC 8314: implizites TLS für Port 465, 993 und 995, Klartext-Zugänge abschalten
- RFC 3207: STARTTLS für SMTP; RFC 2595: TLS für IMAP und POP3
- RFC 4954: SMTP AUTH
- RFC 3848: ESMTPS, ESMTPA, ESMTPSA im
Received-Header - RFC 9051: IMAP4rev2; RFC 1939: POP3
- Microsoft Learn, How to set up a multifunction device or application to send email using Microsoft 365:
smtp.office365.com, Port 587, TLS 1.2/1.3, kein 465, SMTP AUTH seit Jänner 2020 standardmäßig aus - Microsoft Learn, Deprecation of Basic authentication in Exchange Online: POP, IMAP und SMTP AUTH mit OAuth; Exchange-Blog, aktualisierter Zeitplan für SMTP AUTH
- Eigene Verbindungstests am 19.10.2026:
EHLOund STARTTLS auf Port 587 bei mail3.meinehp.at, smtp.office365.com und smtp.gmail.com; TLS auf 465, 993 und 995 bei mail3.meinehp.at
Weiterlesen
Kommentare
Gespeichert werden nur dein Name und dein Text — keine E-Mail-Adresse, keine IP-Adresse, kein Cookie. Jeder Kommentar wird vor der Veröffentlichung gelesen; das dauert meist einen Tag. Näheres in der Datenschutzerklärung.